Sécurité site internet : Comment ça marche ?
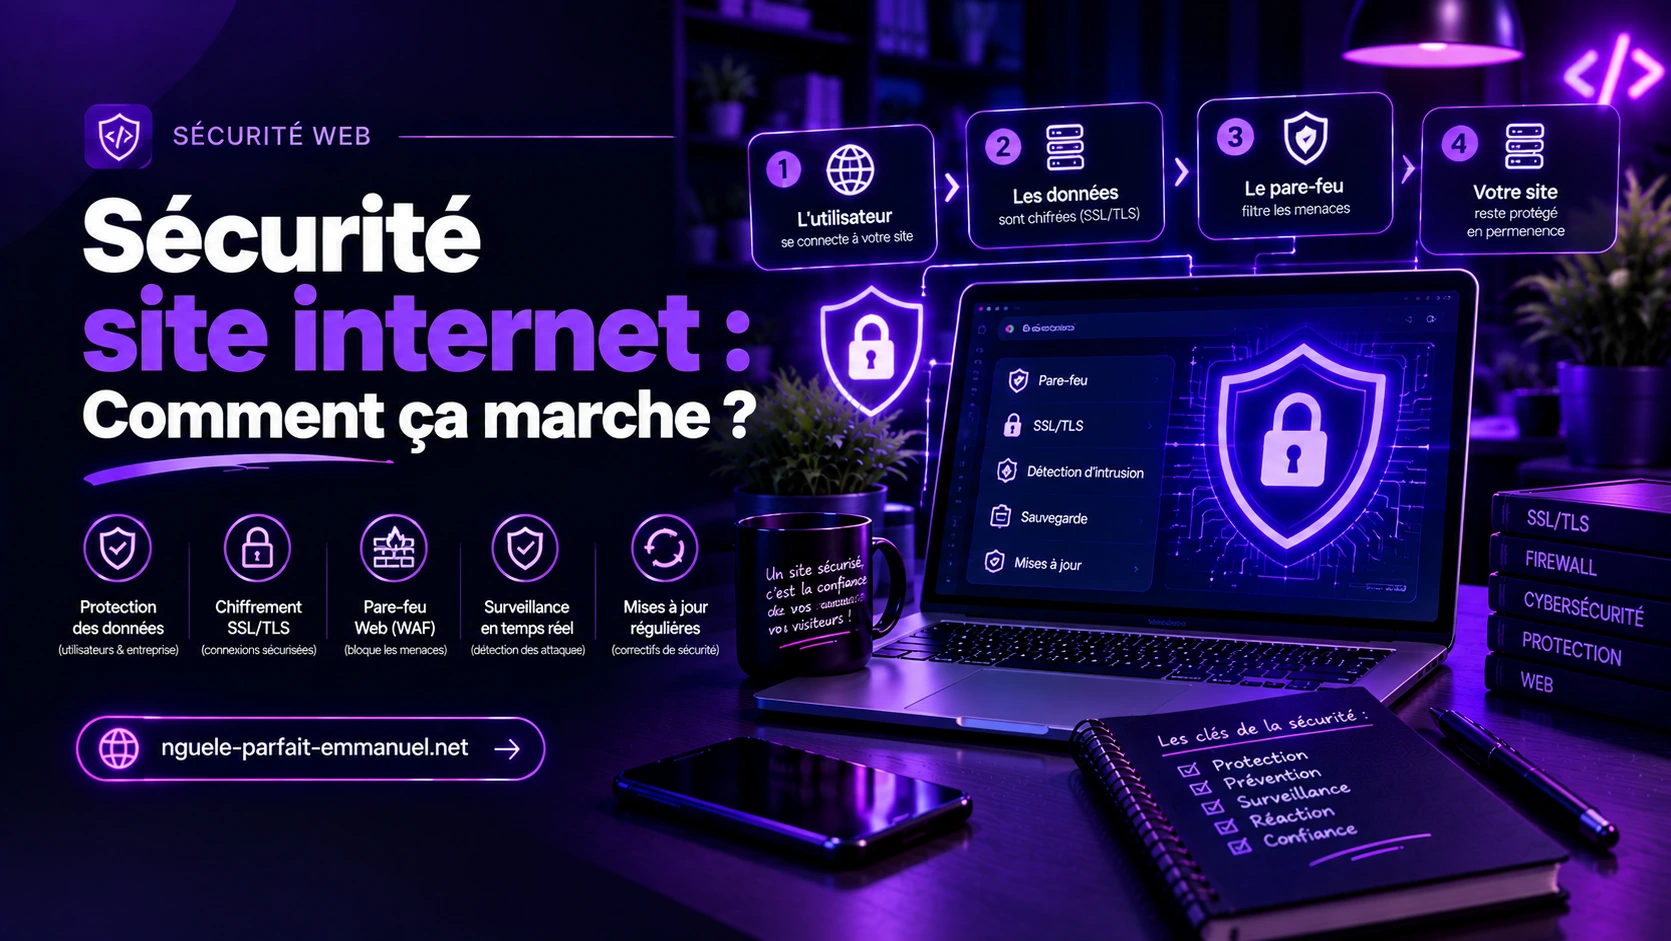
La sécurité site internet ne consiste pas simplement à installer un certificat SSL et à afficher un cadenas dans le navigateur. Un site sécurisé doit protéger les données, contrôler les accès, résister aux attaques, rester disponible et être régulièrement mis à jour. Que vous possédiez un site vitrine, une boutique e-commerce, un blog ou une application web, plusieurs couches de protection sont nécessaires pour réduire les risques de piratage.
La sécurité concerne également les visiteurs : avant de transmettre des informations personnelles ou de réaliser un achat, il est important de vérifier qu’un site web est fiable et que sa connexion est sécurisée.
Comment fonctionne la sécurité d’un site internet ?
La sécurité d’un site repose sur plusieurs mécanismes qui travaillent ensemble.
Le navigateur doit pouvoir communiquer avec le serveur de manière sécurisée. Le site doit protéger son code et sa base de données. Les comptes administrateurs doivent être correctement protégés. Les logiciels utilisés doivent être maintenus à jour. Des sauvegardes doivent permettre de restaurer le site en cas d’incident.
La sécurité ne correspond donc pas à un seul outil.
Un certificat SSL/TLS peut chiffrer la communication entre le navigateur et le serveur, mais il ne protège pas à lui seul un site contre une faille dans WordPress, un plugin vulnérable, un mot de passe volé ou une injection SQL.
C’est pourquoi la sécurité doit être pensée comme un ensemble de mesures complémentaires.
Quels sont les 4 critères de sécurité ?
Lorsqu’on parle de sécurité informatique, on retrouve généralement trois critères fondamentaux : confidentialité, intégrité et disponibilité. Un quatrième critère, souvent ajouté dans certaines approches, est la traçabilité ou l’auditabilité.
1. Confidentialité
La confidentialité consiste à empêcher les personnes non autorisées d’accéder aux données.
Sur un site web, cela concerne notamment :
- les comptes utilisateurs ;
- les données personnelles ;
- les informations de commande ;
- les mots de passe ;
- les données clients ;
- les informations administratives.
Par exemple, un client ne doit jamais pouvoir accéder aux informations personnelles d’un autre client.
2. Intégrité
L’intégrité signifie que les données et le fonctionnement du site ne doivent pas être modifiés de manière non autorisée.
Un pirate qui modifie la page d’accueil, ajoute du code malveillant ou change les informations d’une commande porte atteinte à l’intégrité du site.
3. Disponibilité
La disponibilité signifie que le site et ses données doivent rester accessibles aux utilisateurs autorisés lorsqu’ils en ont besoin.
Une panne serveur, une attaque DDoS ou une erreur technique peuvent rendre un site indisponible.
Les sauvegardes, la redondance et une infrastructure adaptée contribuent notamment à maintenir cette disponibilité.
4. Traçabilité
La traçabilité permet de conserver des informations sur les événements importants : connexions, modifications, erreurs ou activités suspectes.
Elle facilite la détection d’une attaque et l’analyse de ce qui s’est passé après un incident.
Ces quatre critères permettent de comprendre pourquoi la sécurité d’un site ne se résume pas au HTTPS.
Quels sont les trois types de sécurité ?
L’expression « trois types de sécurité » peut désigner différentes classifications selon le contexte. Pour un site internet, il est plus utile de distinguer trois grandes couches.
La sécurité du site
Elle concerne le code, le CMS, les plugins, les formulaires, la base de données et les fonctionnalités de l’application.
La sécurité des accès
Elle concerne les comptes administrateurs, les mots de passe, l’authentification à deux facteurs, les permissions et les sessions.
La sécurité de l’infrastructure
Elle concerne le serveur, l’hébergement, le réseau, le pare-feu, les sauvegardes et les mécanismes de surveillance.
Ces trois dimensions sont complémentaires. Un site peut avoir un certificat SSL valide et rester vulnérable si son administration utilise un mot de passe faible ou si son CMS n’est plus mis à jour.
Comment assurer la sécurité d’un site Web ?
Pour assurer correctement la sécurité d’un site Web, il faut mettre en place plusieurs protections.
Utilisez HTTPS
La première vérification consiste à s’assurer que le site fonctionne en HTTPS.
HTTPS permet de sécuriser la communication entre le navigateur et le serveur grâce au chiffrement TLS. Les navigateurs indiquent généralement l’état de cette connexion à côté de l’adresse du site.
Mais attention : HTTPS ne signifie pas automatiquement qu’un site est fiable.
Un site frauduleux peut lui aussi utiliser HTTPS.
Le HTTPS protège principalement la connexion. Il ne garantit pas que l’entreprise derrière le site est honnête ou que son contenu est légitime.
Protégez les comptes administrateurs
Le compte administrateur est une cible privilégiée.
Utilisez un mot de passe long et unique et évitez de réutiliser le même mot de passe sur plusieurs services.
Lorsque cela est possible, activez également l’authentification multifacteur.
Il faut aussi limiter les droits des utilisateurs. Une personne qui doit uniquement rédiger des articles n’a pas nécessairement besoin des privilèges d’un administrateur.
Le principe du moindre privilège consiste justement à accorder uniquement les droits nécessaires à chaque utilisateur.
Maintenez le CMS et les extensions à jour
Un CMS comme WordPress évolue régulièrement.
Les mises à jour peuvent apporter de nouvelles fonctionnalités, corriger des bugs et surtout corriger des vulnérabilités.
Il en va de même pour :
- les thèmes ;
- les plugins ;
- les bibliothèques ;
- le serveur ;
- PHP ;
- les composants utilisés par l’application.
Un site abandonné pendant plusieurs mois ou plusieurs années augmente son exposition aux vulnérabilités connues.
Faites des sauvegardes régulières
Une sauvegarde permet de restaurer le site après un incident.
Elle peut être particulièrement utile après :
- un piratage ;
- une erreur de manipulation ;
- une mauvaise mise à jour ;
- une suppression accidentelle ;
- une panne technique.
Une bonne stratégie ne consiste pas simplement à faire une sauvegarde, mais également à vérifier que celle-ci peut réellement être restaurée.
Une sauvegarde inutilisable ne protège pas réellement votre activité.
Utilisez un pare-feu
Un pare-feu applicatif web, ou WAF, peut filtrer certaines requêtes malveillantes avant qu’elles n’atteignent l’application.
Il peut notamment contribuer à réduire l’exposition à certaines attaques courantes.
Cependant, un WAF ne remplace pas les mises à jour, les sauvegardes et la correction des vulnérabilités dans le code.
Quelles sont les principales menaces contre un site internet ?
Comprendre les attaques permet de mieux comprendre les protections nécessaires.
Injection SQL
Une injection SQL consiste à exploiter une mauvaise gestion des données envoyées à l’application afin de manipuler des requêtes vers la base de données.
Une application correctement développée doit valider et traiter les données utilisateur de manière sécurisée.
Cross-Site Scripting ou XSS
Une attaque XSS consiste notamment à faire exécuter du contenu malveillant dans le navigateur d’un utilisateur via une application vulnérable.
La validation des entrées et l’échappement correct des données affichées font partie des protections importantes.
Brute force
Une attaque par force brute consiste à essayer de nombreuses combinaisons pour trouver un mot de passe.
La limitation des tentatives, l’authentification multifacteur et les mots de passe robustes réduisent considérablement ce risque.
Malware
Un malware peut être injecté dans un site compromis afin d’exécuter des actions malveillantes, rediriger les visiteurs ou dégrader la réputation du domaine.
Phishing
Le phishing cherche généralement à tromper l’utilisateur afin qu’il fournisse des informations sensibles.
Un site peut également être utilisé pour imiter une marque légitime.
DDoS
Une attaque DDoS vise à rendre un service difficilement accessible en envoyant un volume important de trafic ou de requêtes.
La protection dépend notamment de l’infrastructure, de l’hébergement et des dispositifs de filtrage disponibles.
Comment savoir si le site Internet est sécurisé ?
Si vous êtes simplement visiteur d’un site, plusieurs vérifications peuvent être effectuées.
Vérifiez l’adresse HTTPS
Commencez par regarder l’adresse du site.
Une connexion HTTPS correctement établie indique que la communication entre votre navigateur et le site est chiffrée.
Chrome affiche également des informations sur l’état de la connexion lorsque vous sélectionnez l’icône située à côté de l’adresse.
Mais ne vous arrêtez pas au cadenas.
Vérifiez attentivement le nom de domaine
Regardez l’URL caractère par caractère.
Un faux site peut utiliser un nom très proche d’une marque connue, avec une faute ou une variation subtile.
Par exemple, une adresse qui ressemble fortement à celle d’une entreprise connue mérite une vérification supplémentaire.
Vérifiez les informations du site
Pour un site commercial, recherchez notamment :
- l’identité de l’entreprise ;
- les coordonnées ;
- les conditions de vente ;
- les mentions légales ;
- la politique de confidentialité ;
- les informations concernant les retours ;
- les moyens de paiement.
Ces éléments ne garantissent pas à eux seuls l’absence de fraude, mais leur absence doit inciter à la prudence.
Recherchez la réputation du site
Pour un site marchand que vous ne connaissez pas, recherchez son nom sur un moteur de recherche et consultez les avis ou éventuels signalements.
Le ministère français de l’Économie recommande notamment de rechercher le nom du site ou du produit, éventuellement associé à un terme comme « arnaque », afin d’identifier d’éventuelles expériences négatives.
Vérifier sécurité site Internet : quels outils utiliser ?
Plusieurs outils gratuits peuvent vous aider à effectuer une première vérification.
Google Safe Browsing
Google Safe Browsing analyse les URL afin d’identifier des sites dangereux et peut avertir les internautes lorsqu’un site présente un risque connu.
C’est particulièrement utile pour vérifier si un domaine est signalé comme dangereux, mais ce résultat ne constitue pas un audit complet de sécurité.
Les outils du navigateur
Chrome et Firefox fournissent directement des informations sur la sécurité de la connexion.
Le navigateur peut notamment afficher une alerte lorsqu’un site est identifié comme dangereux ou lorsque la connexion n’est pas sécurisée.
Les scanners de sécurité
Il existe également des services permettant d’analyser une URL et de rechercher certains indicateurs techniques.
Ils peuvent être utiles pour obtenir un premier diagnostic, mais un résultat positif ne signifie pas que le site est totalement sécurisé.
Un audit de sécurité professionnel va beaucoup plus loin.
Site pour vérifier si un site est fiable gratuitement
Il n’existe pas un outil gratuit capable de déclarer avec certitude qu’un site est « fiable » dans tous les sens du terme.
La fiabilité comporte plusieurs dimensions.
Un outil peut détecter un malware, tandis qu’un autre vérifie uniquement le certificat HTTPS. Aucun de ces tests ne peut à lui seul confirmer que le vendeur derrière une boutique en ligne est honnête.
Pour effectuer une première vérification gratuite, combinez plusieurs approches :
HTTPS + URL + réputation + informations légales + navigateur + outil de réputation/sécurité.
C’est beaucoup plus fiable que de se fier uniquement au cadenas.
Vérifier un site web d’achat en ligne
Avant d’effectuer un paiement, prenez quelques minutes pour vérifier le vendeur.
Commencez par l’adresse du site. Vérifiez ensuite l’identité de l’entreprise, ses coordonnées, les conditions de vente et les modalités de livraison et de retour.
Méfiez-vous particulièrement des offres qui semblent excessivement avantageuses, des demandes de paiement inhabituelles et des informations contradictoires.
Une boutique qui utilise HTTPS n’est pas automatiquement une boutique légitime.
Le HTTPS protège la transmission des données ; il ne constitue pas une certification commerciale du vendeur.
Vérifier site web URL : quelle méthode suivre ?
Si vous voulez vérifier rapidement une URL, utilisez cette méthode :
1. Regardez le domaine.
Est-il exactement celui de l’entreprise recherchée ?
2. Vérifiez HTTPS.
La connexion est-elle sécurisée ?
3. Observez les avertissements du navigateur.
Une alerte rouge ou un avertissement de sécurité doit vous inciter à quitter le site.
4. Vérifiez l’identité du propriétaire.
Existe-t-il une entreprise identifiable derrière le site ?
5. Cherchez des avis indépendants.
Ne vous limitez pas aux témoignages publiés directement sur le site.
6. Vérifiez la réputation technique de l’URL.
Utilisez un service comme Google Safe Browsing.
7. Soyez prudent avant tout paiement.
La sécurité technique du site et la fiabilité commerciale du vendeur sont deux choses différentes.
Vérification site Internet : comment savoir si votre propre site est vulnérable ?
Si vous êtes propriétaire du site, les vérifications doivent aller beaucoup plus loin.
Demandez-vous :
- WordPress, le CMS ou l’application sont-ils à jour ?
- Les plugins et thèmes sont-ils à jour ?
- Les comptes administrateurs sont-ils protégés ?
- Les mots de passe sont-ils uniques ?
- L’authentification multifacteur est-elle disponible ?
- Le site utilise-t-il HTTPS ?
- Les sauvegardes sont-elles automatiques ?
- Les sauvegardes ont-elles été testées ?
- Les fichiers du site sont-ils surveillés ?
- Les connexions administratives sont-elles surveillées ?
- Le serveur est-il correctement configuré ?
- Les permissions des fichiers sont-elles adaptées ?
- Une protection contre les attaques courantes est-elle en place ?
- Le site a-t-il déjà fait l’objet d’un audit ?
- Une procédure existe-t-elle en cas de piratage ?
Cybermalveillance.gouv.fr recommande justement d’évaluer régulièrement la sécurité d’un site et rappelle que le niveau de sécurité doit être contrôlé dans le temps, notamment par des audits.
Pourquoi la maintenance est essentielle pour la sécurité d’un site ?
Un site internet n’est jamais « sécurisé une fois pour toutes ».
De nouvelles vulnérabilités sont découvertes. Les logiciels évoluent. De nouveaux plugins sont installés. Les comptes utilisateurs changent. Le serveur est mis à jour.
La sécurité doit donc être entretenue.
Une maintenance régulière peut inclure :
- les mises à jour ;
- les sauvegardes ;
- la surveillance ;
- le contrôle des comptes ;
- la vérification des certificats ;
- la détection de fichiers suspects ;
- les audits ;
- la restauration après incident.
Cette approche permet de réduire le risque qu’un problème reste invisible pendant plusieurs semaines ou plusieurs mois.
Que faire si votre site a été piraté ?
Si vous pensez que votre site a été compromis, évitez de simplement supprimer les fichiers suspects au hasard.
Commencez par limiter les dégâts et identifiez la nature de l’incident.
Selon la situation, il peut être nécessaire de :
- mettre temporairement le site hors ligne ;
- conserver les éléments utiles au diagnostic ;
- changer les identifiants compromis ;
- rechercher les fichiers ou comptes suspects ;
- identifier la faille initiale ;
- restaurer une sauvegarde saine si elle existe ;
- mettre à jour les composants vulnérables ;
- renforcer les accès ;
- vérifier que le site ne contient plus de code malveillant ;
- surveiller le site après sa remise en ligne.
Un simple nettoyage sans correction de la cause peut conduire à une nouvelle compromission.
Sécurité site internet : les erreurs à éviter
Certaines erreurs reviennent fréquemment.
La première consiste à penser que le cadenas HTTPS suffit.
La deuxième consiste à installer un plugin de sécurité et à considérer le problème comme réglé.
La troisième consiste à ne jamais effectuer de sauvegarde.
La quatrième consiste à conserver des plugins ou thèmes inutilisés.
La cinquième consiste à utiliser le même mot de passe pour plusieurs services.
La sixième consiste à attendre qu’un site soit piraté pour commencer à s’intéresser à sa sécurité.
Enfin, une erreur fréquente consiste à croire qu’un petit site vitrine ne présente aucun intérêt pour un attaquant. Même un site peu complexe peut être compromis et utilisé pour diffuser du malware, envoyer du spam ou servir de point d’entrée vers d’autres systèmes.
Comment mettre en place une sécurité efficace ?
Une stratégie simple peut être organisée en cinq niveaux.
Niveau 1 : sécuriser les communications
HTTPS et TLS doivent être correctement configurés.
Niveau 2 : sécuriser les accès
Mots de passe robustes, comptes individuels, permissions adaptées et authentification multifacteur lorsque possible.
Niveau 3 : sécuriser le logiciel
CMS, plugins, thèmes, bibliothèques et serveur doivent rester à jour.
Niveau 4 : préparer la récupération
Sauvegardes régulières, restauration testée et procédure en cas d’incident.
Niveau 5 : surveiller
Logs, alertes, détection d’activité inhabituelle et audits périodiques permettent d’identifier plus rapidement les problèmes.
Cette approche est beaucoup plus efficace que de rechercher une solution unique capable de « protéger » tout le site.
Sécurité site internet : que faut-il retenir ?
La sécurité site internet repose sur plusieurs couches : HTTPS, contrôle des accès, mises à jour, sauvegardes, protection du serveur, surveillance et maintenance.
Pour un visiteur, vérifier une URL ne consiste pas simplement à regarder le cadenas. Il faut également examiner le nom de domaine, les avertissements du navigateur, l’identité du vendeur, la réputation du site et les conditions d’achat.
Pour le propriétaire d’un site, la démarche va beaucoup plus loin. Il faut protéger les données, limiter les accès, maintenir les logiciels à jour, sauvegarder régulièrement les informations et contrôler périodiquement le niveau de sécurité.
Un site sécurisé n’est donc pas seulement un site qui semble sûr. C’est un site dont les différentes couches de protection sont régulièrement vérifiées et maintenues.
Si votre site présente des vulnérabilités, des problèmes de configuration ou si vous souhaitez renforcer sa protection, vous pouvez découvrir mes services pour bénéficier d’un accompagnement dans la création, l’optimisation ou la sécurisation de votre site web.
Un projet web
à concrétiser ?
Vous avez un projet, une idée ou un besoin spécifique ? Décrivez-moi votre projet et recevez une estimation adaptée à vos besoins.
Demander un devis