Site internet piraté : Que faire ?
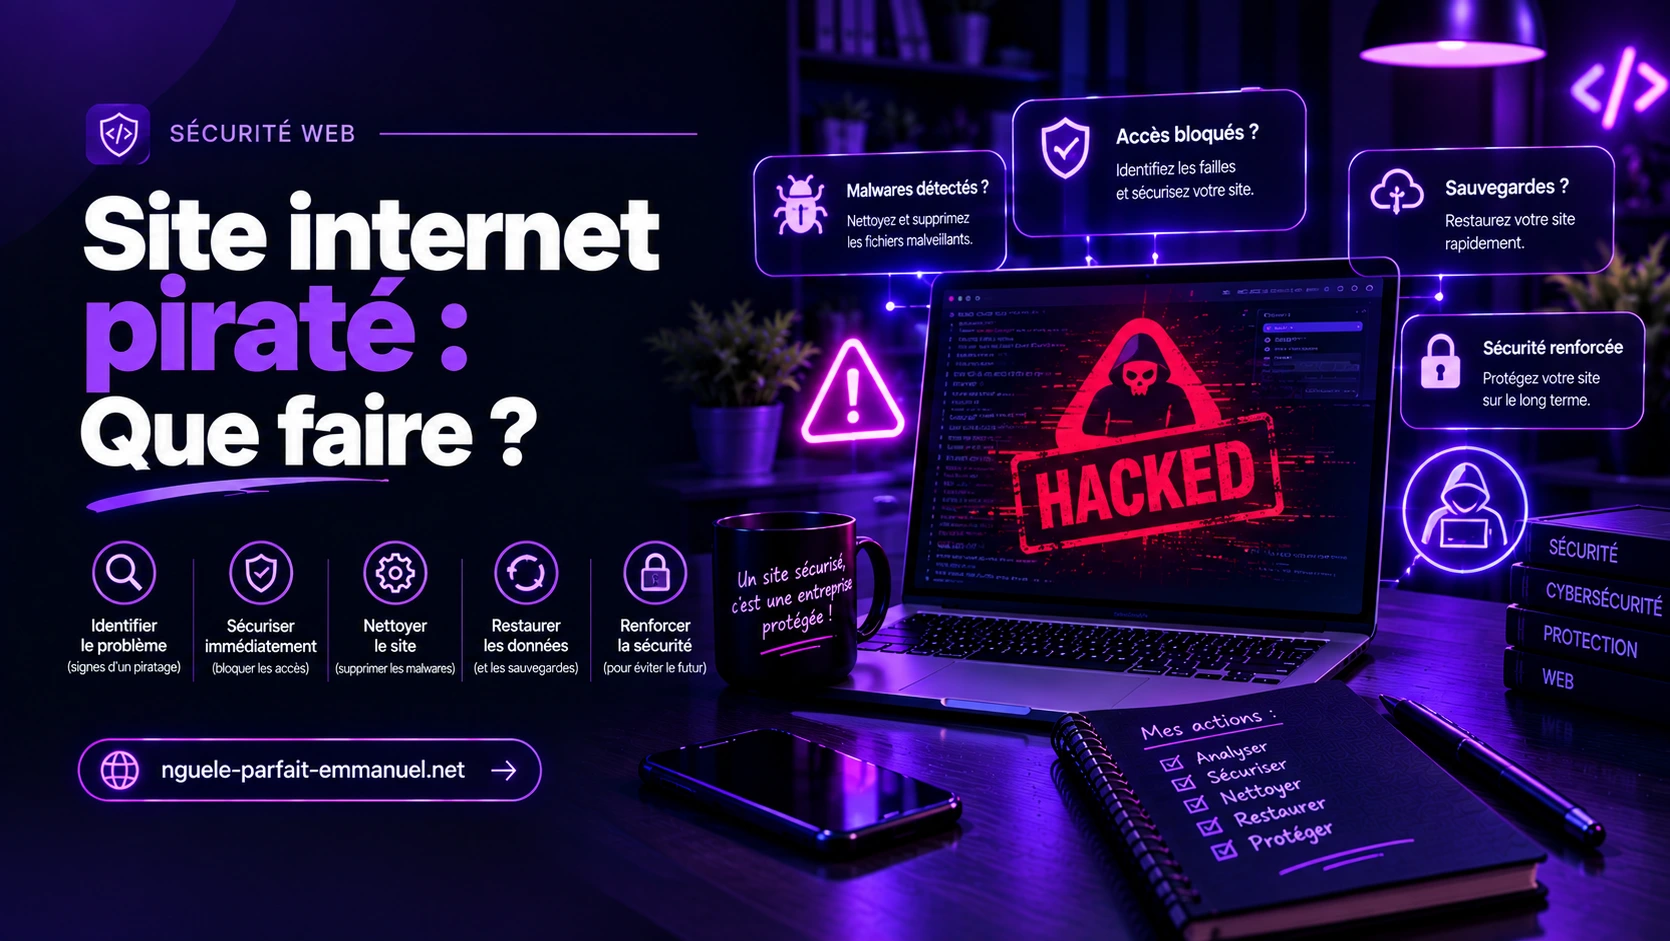
Un site internet piraté peut présenter une page inconnue, rediriger les visiteurs vers un autre site, afficher un message de piratage, contenir des liens suspects ou devenir inaccessible. Mais certains piratages sont beaucoup plus discrets : un attaquant peut créer un compte administrateur, injecter du code malveillant ou utiliser votre serveur sans modifier visiblement la page d’accueil.
La priorité est donc de confirmer la compromission, limiter les dégâts, préserver les preuves, fermer la faille puis restaurer un environnement sain. Évitez surtout de supprimer des fichiers au hasard ou de restaurer immédiatement une ancienne sauvegarde sans savoir quand l’attaque a commencé.
Comment savoir si un site internet a été piraté ?
Un site piraté ne présente pas forcément un grand message « HACKED » sur sa page d’accueil.
Voici plusieurs signes qui doivent vous alerter :
- la page d’accueil a été remplacée ;
- des pages inconnues apparaissent ;
- le site redirige les visiteurs vers un autre domaine ;
- des publicités ou contenus suspects sont injectés ;
- le navigateur affiche une alerte de sécurité ;
- Google signale un problème de sécurité ;
- de nouveaux comptes administrateurs apparaissent ;
- des emails inhabituels sont envoyés depuis votre domaine ;
- le site devient soudainement très lent ;
- certaines pages disparaissent ou sont modifiées ;
- des fichiers inconnus apparaissent sur le serveur ;
- votre hébergeur vous informe d’une activité suspecte.
Une défiguration visible est l’un des signes les plus faciles à reconnaître. Elle correspond à une modification de l’apparence d’un site par un attaquant ayant obtenu des droits suffisants pour modifier son contenu.
Mais l’absence de défiguration ne signifie pas que le site est sain.
Quel site pour savoir si on a été piraté ?
Il n’existe pas un outil unique capable de confirmer avec certitude qu’un site entier a été piraté.
Pour une première vérification, plusieurs contrôles peuvent être combinés.
Vérifiez le site avec Google Safe Browsing
Les outils de navigation sécurisée de Google peuvent notamment signaler des sites considérés comme dangereux ou associés à certaines menaces.
C’est utile pour savoir si votre domaine présente un avertissement connu, mais ce contrôle ne remplace pas un audit complet des fichiers, de la base de données et des comptes administrateurs.
Vérifiez Google Search Console
Si votre site est enregistré dans Google Search Console, consultez les éventuels problèmes de sécurité.
Une compromission peut notamment provoquer l’apparition de pages inconnues, du contenu indésirable ou des alertes de sécurité.
Analysez les fichiers du site
Un véritable diagnostic doit rechercher les modifications inhabituelles dans :
- les fichiers PHP ;
- les fichiers JavaScript ;
- les fichiers de configuration ;
- les thèmes ;
- les plugins ;
- les fichiers récemment ajoutés ;
- les comptes utilisateurs ;
- la base de données.
Pour un site WordPress, il faut notamment vérifier les extensions, les thèmes, les comptes administrateurs et les fichiers du cœur de WordPress.
Examinez les journaux
Les logs du serveur, du pare-feu et de l’application peuvent permettre de comprendre ce qui s’est produit.
Ils peuvent notamment révéler des connexions inhabituelles, des requêtes suspectes ou des tentatives répétées d’accès.
Site internet piraté : que faire immédiatement ?
Si vous venez de découvrir une compromission, ne commencez pas par tout supprimer.
La première étape consiste à documenter ce que vous avez constaté.
Prenez des captures d’écran, notez l’URL concernée, l’heure de découverte et les comportements inhabituels.
Conservez ensuite, lorsque cela est possible, une copie des fichiers, de la base de données et des journaux disponibles avant de procéder au nettoyage. Cette conservation peut être importante pour déterminer le point d’entrée et comprendre l’étendue de l’incident.
Ensuite, limitez l’accès public au site si nécessaire.
Vous pouvez par exemple placer temporairement le site en maintenance ou utiliser une autre méthode permettant d’empêcher les visiteurs d’être exposés à un contenu malveillant.
Que ne faut-il surtout pas faire après un piratage ?
Certaines réactions peuvent compliquer le diagnostic.
Ne supprimez pas immédiatement les fichiers suspects
Supprimer les fichiers modifiés avant de les examiner peut faire disparaître des informations utiles pour comprendre l’attaque.
Ne restaurez pas n’importe quelle sauvegarde
Une sauvegarde datant d’après l’intrusion peut elle-même contenir les éléments malveillants.
Il faut donc identifier une sauvegarde connue comme saine et, idéalement, antérieure à la compromission.
Ne changez pas les mots de passe depuis un appareil compromis
Si l’ordinateur utilisé pour administrer le site est lui-même infecté, les nouveaux identifiants peuvent être récupérés.
Pour les accès sensibles, utilisez autant que possible un appareil fiable.
Ne vous contentez pas de supprimer le symptôme
Supprimer une redirection sans rechercher la vulnérabilité qui a permis son installation peut conduire à une nouvelle compromission.
Comment s’appelle le piratage d’un site web ?
Le terme général est piratage de site web, hacking ou compromission d’un site internet.
Mais plusieurs types d’attaques peuvent être concernés.
Lorsqu’un pirate modifie publiquement l’apparence d’un site, on parle de défiguration, également appelée defacement. Le ministère de l’Intérieur définit précisément la défiguration comme l’altération visuelle de l’apparence d’un site internet piraté.
Lorsqu’un attaquant injecte du code malveillant sans forcément modifier visiblement le site, il peut s’agir d’une compromission par malware ou d’une exploitation de vulnérabilité.
Lorsqu’un site est utilisé pour afficher de fausses pages ou récupérer des informations, on peut également être face à une opération d’hameçonnage ou d’usurpation.
Il est donc préférable de ne pas utiliser « piratage » comme s’il désignait une seule technique.
Quelles sont les 4 formes de piratage ?
Il n’existe pas une classification universelle qui limiterait le piratage à exactement quatre formes. Pour comprendre les menaces qui concernent un site web, on peut toutefois distinguer quatre grandes catégories.
1. L’exploitation d’une vulnérabilité
L’attaquant profite d’une faille présente dans le CMS, un plugin, un thème, une bibliothèque ou le code de l’application.
Une vulnérabilité peut lui permettre d’exécuter du code, de modifier des fichiers ou d’accéder à des données.
2. Le vol ou la compromission des identifiants
Un compte administrateur peut être compromis à la suite d’un mot de passe réutilisé, d’une attaque par force brute, d’un phishing ou d’une fuite d’identifiants.
Le pirate peut alors se connecter avec des droits parfaitement légitimes en apparence.
3. L’injection de contenu ou de code malveillant
Le pirate peut injecter du code dans une page, une base de données ou un fichier.
Cela peut entraîner des redirections, du spam SEO, des publicités frauduleuses ou la diffusion de logiciels malveillants.
4. La prise de contrôle de l’infrastructure
Dans les cas plus graves, l’attaquant ne se limite plus au site. Il peut chercher à compromettre le serveur, les comptes d’hébergement, les clés d’accès ou d’autres services associés.
C’est pourquoi la sécurité d’un site ne doit pas être limitée à son interface visible.
Défiguration de site web : quel type de pirate ?
La défiguration est souvent spectaculaire parce que le pirate modifie directement ce que voient les visiteurs.
Le site peut afficher une page noire, page blanche ou complètement différente de son contenu habituel, accompagnée d’un message, d’une image, d’un logo ou de la signature de l’attaquant.
L’objectif peut être la revendication, la propagande, la démonstration de compétence ou simplement la volonté de rendre l’attaque visible.
Mais une défiguration ne permet pas à elle seule de connaître l’identité ou le profil réel de l’attaquant.
Il faut surtout considérer cette modification comme la preuve qu’un accès non autorisé a été obtenu et rechercher ce que cet accès a permis de faire.
Pourquoi un site internet est-il piraté ?
Un pirate ne cible pas forcément un site parce qu’il connaît son propriétaire.
Les attaques sont souvent automatisées. Des robots recherchent continuellement des sites présentant des versions vulnérables de logiciels, des comptes mal protégés ou des configurations faibles.
Les causes fréquentes comprennent :
- CMS non mis à jour ;
- plugin vulnérable ;
- thème compromis ;
- mot de passe faible ;
- mot de passe réutilisé ;
- absence d’authentification à deux facteurs ;
- mauvaise configuration du serveur ;
- permissions excessives ;
- logiciel abandonné ;
- faille dans le code développé sur mesure.
Un petit site vitrine peut donc être compromis même s’il ne stocke pas de données particulièrement intéressantes.
Site internet piraté : que deviennent les données personnelles ?
La compromission d’un site ne signifie pas automatiquement que toutes les données ont été volées.
Il faut déterminer précisément ce à quoi l’attaquant a pu accéder.
Selon le site, les informations concernées peuvent être :
- noms et prénoms ;
- adresses email ;
- numéros de téléphone ;
- adresses postales ;
- comptes utilisateurs ;
- historiques de commandes ;
- informations techniques ;
- données contenues dans une base de données.
Si des données personnelles ont réellement été compromises, les obligations dépendent notamment du pays concerné, de la nature des données et du contexte de l’incident.
En France, une violation de données personnelles présentant un risque pour les personnes peut notamment devoir être notifiée à la CNIL dans les conditions prévues par le RGPD.
Il est donc important de ne pas affirmer trop rapidement que des données ont été volées : il faut d’abord analyser l’incident.
Que faire en cas de piratage de données personnelles ?
Si vous pensez que des données personnelles ont été compromises, commencez par déterminer :
- quelles données étaient stockées ;
- quels comptes pouvaient y accéder ;
- quelles traces de connexion sont disponibles ;
- quand la compromission a probablement commencé ;
- si les données ont été consultées, modifiées ou exfiltrées ;
- quelles personnes pourraient être concernées.
Les comptes compromis doivent être sécurisés rapidement.
Les mots de passe doivent être renouvelés, les sessions actives révoquées et les accès inutiles supprimés.
Si un paiement ou des informations bancaires sont concernés, il faut également contacter rapidement l’établissement financier concerné.
Message de piratage : que faire ?
Un message de piratage peut prendre plusieurs formes.
Il peut apparaître directement sur votre site, être envoyé par email ou vous informer que votre domaine aurait été compromis.
Attention : recevoir un message affirmant que votre site a été piraté ne prouve pas que l’attaque existe réellement.
Certaines campagnes utilisent la peur du piratage pour pousser la victime à payer, cliquer sur un lien ou transmettre ses identifiants.
Avant de réagir à une demande de rançon ou à un email alarmant, vérifiez techniquement l’état du site.
Ne cliquez pas sur les liens suspects et ne transmettez jamais vos identifiants en réponse à un message non vérifié.
Cyberattaque aujourd’hui : faut-il s’inquiéter ?
Les recherches comme « cyberattaque aujourd’hui » ou « cyberattaque France aujourd’hui » traduisent souvent une inquiétude face à une actualité récente.
Mais une actualité nationale sur une cyberattaque ne signifie pas nécessairement que votre propre site est compromis.
Inversement, l’absence d’une cyberattaque médiatisée ne signifie pas que votre site est à l’abri.
Pour votre propre site, les informations les plus importantes sont les signes techniques : connexions inhabituelles, fichiers modifiés, comptes inconnus, redirections, alertes de sécurité ou activité anormale.
Il vaut donc mieux distinguer l’actualité générale de la cybersécurité du diagnostic de votre propre infrastructure.
Comment nettoyer un site internet piraté ?
Le nettoyage doit être réalisé méthodiquement.
1. Identifier le point d’entrée
Cherchez la vulnérabilité ou le compte qui a permis l’accès.
2. Identifier les éléments compromis
Analysez les fichiers, la base de données, les comptes et les configurations.
3. Supprimer les éléments malveillants
Retirez les fichiers, scripts, comptes ou modifications frauduleuses après avoir conservé les éléments nécessaires au diagnostic.
4. Réinstaller les composants vulnérables
Un CMS ou un plugin compromis doit être remplacé par une version saine provenant de sa source officielle.
5. Restaurer les contenus nécessaires
Les contenus légitimes peuvent être récupérés après vérification.
6. Réinitialiser les accès
Changez les mots de passe et les clés concernés et révoquez les sessions existantes.
7. Corriger la vulnérabilité
Si la cause initiale n’est pas corrigée, le pirate peut revenir.
8. Surveiller le site
Après la remise en ligne, surveillez les fichiers, les comptes, les logs et les comportements inhabituels.
Les recommandations récentes sur la gestion d’un site compromis insistent notamment sur la reconstruction depuis des sources fiables et sur la nécessité de corriger le point d’entrée avant la remise en ligne.
Faut-il restaurer une sauvegarde après un piratage ?
Oui, mais uniquement si vous êtes raisonnablement certain qu’elle est saine.
Une sauvegarde constitue une excellente solution lorsqu’elle est :
- antérieure à l’intrusion ;
- complète ;
- indépendante du serveur compromis ;
- régulièrement testée ;
- accompagnée d’une procédure de restauration.
Restaurer une sauvegarde sans rechercher la date d’intrusion peut simplement remettre le site dans un état qui contient encore la compromission.
Dans certains cas, il est préférable de reconstruire une installation propre puis de réimporter uniquement les données contrôlées.
Comment éviter qu’un site internet soit piraté à nouveau ?
La réparation n’est que la première étape.
Pour réduire le risque de récidive :
Maintenez tout à jour
CMS, plugins, thèmes, bibliothèques, PHP et composants serveur doivent être suivis régulièrement.
Sécurisez les comptes
Utilisez des mots de passe uniques, limitez les droits et activez la double authentification lorsqu’elle est disponible.
Faites des sauvegardes
Conservez plusieurs copies et vérifiez régulièrement qu’une restauration fonctionne.
Supprimez les composants inutilisés
Un plugin ou un thème inutilisé mais toujours installé peut constituer une surface d’attaque inutile.
Surveillez votre site
Configurez des alertes lorsque cela est possible afin d’être informé rapidement d’une modification inhabituelle.
Protégez l’infrastructure
Selon le projet, un WAF, une protection contre certaines attaques DDoS, une surveillance des logs et des règles de filtrage peuvent être pertinents.
Cyber police contact : qui contacter après une cyberattaque ?
Si vous êtes en France, le dispositif 17Cyber permet aux particuliers, entreprises, associations et collectivités victimes de cybermalveillance d’obtenir un diagnostic et des recommandations adaptées. Le service peut également orienter vers une assistance technique et proposer un accompagnement par chat avec un policier ou un gendarme lorsque la situation le nécessite.
Pour une escroquerie, un vol d’identifiants ou une fraude ayant déjà causé un préjudice, les autorités françaises recommandent également de sécuriser les comptes concernés, de contacter sa banque lorsqu’un paiement est impliqué et de déposer plainte selon la nature de l’incident.
Si vous êtes dans un autre pays, contactez les autorités compétentes de votre pays et votre hébergeur. Les procédures de signalement et les obligations légales peuvent varier selon la juridiction.
Site internet piraté : les erreurs à éviter
Lorsqu’un piratage est découvert, évitez surtout de :
- paniquer et supprimer tous les fichiers ;
- restaurer immédiatement une sauvegarde inconnue ;
- conserver les mêmes mots de passe ;
- nettoyer uniquement la page d’accueil ;
- remettre le site en ligne sans corriger la faille ;
- ignorer les comptes administrateurs inconnus ;
- continuer à utiliser un plugin vulnérable ;
- payer une personne qui vous contacte sans vérifier son identité ;
- considérer le problème comme réglé dès que le site fonctionne à nouveau.
Un site qui s’affiche correctement peut toujours contenir une backdoor, un compte compromis ou du code malveillant.
Site internet piraté : quand faire appel à un professionnel ?
Une intervention professionnelle devient particulièrement pertinente lorsque :
- vous ne savez pas quand le piratage a commencé ;
- plusieurs fichiers ont été modifiés ;
- la base de données semble compromise ;
- des comptes administrateurs inconnus apparaissent ;
- le site redirige les visiteurs ;
- Google affiche une alerte de sécurité ;
- vous suspectez une fuite de données ;
- aucune sauvegarde saine n’est disponible ;
- le serveur lui-même semble compromis.
L’objectif n’est pas simplement de « remettre le site en ligne ». Il faut comprendre comment l’attaquant est entré, ce qu’il a pu faire et comment empêcher une nouvelle intrusion.
Site internet piraté : que faut-il retenir ?
Un site internet piraté doit être traité comme un véritable incident de sécurité.
Commencez par confirmer les signes de compromission et documenter ce que vous observez. Préservez ensuite les éléments techniques disponibles, limitez l’exposition des visiteurs et sécurisez les accès depuis un environnement fiable.
Ne restaurez pas n’importe quelle sauvegarde et ne supprimez pas les fichiers suspects sans réflexion. Il faut ensuite identifier le point d’entrée, nettoyer ou reconstruire le site à partir de sources saines, réinitialiser les accès et renforcer la sécurité.
Enfin, si des données personnelles ou financières peuvent être concernées, l’incident doit être traité comme une violation potentielle de données, avec les démarches adaptées à votre pays et à votre situation.
Un piratage n’est donc pas terminé lorsque la page d’accueil est redevenue normale. Il est terminé lorsque la cause de l’intrusion a été identifiée ou suffisamment maîtrisée, les éléments compromis ont été traités et le site a été sécurisé pour éviter une nouvelle attaque.
Si votre site a été compromis, affiche des redirections, du contenu suspect ou des erreurs inhabituelles, vous pouvez découvrir mes services pour bénéficier d’un accompagnement dans l’analyse, la réparation, la sécurisation ou la refonte de votre site web.
Un projet web
à concrétiser ?
Vous avez un projet, une idée ou un besoin spécifique ? Décrivez-moi votre projet et recevez une estimation adaptée à vos besoins.
Demander un devis